TL;DR
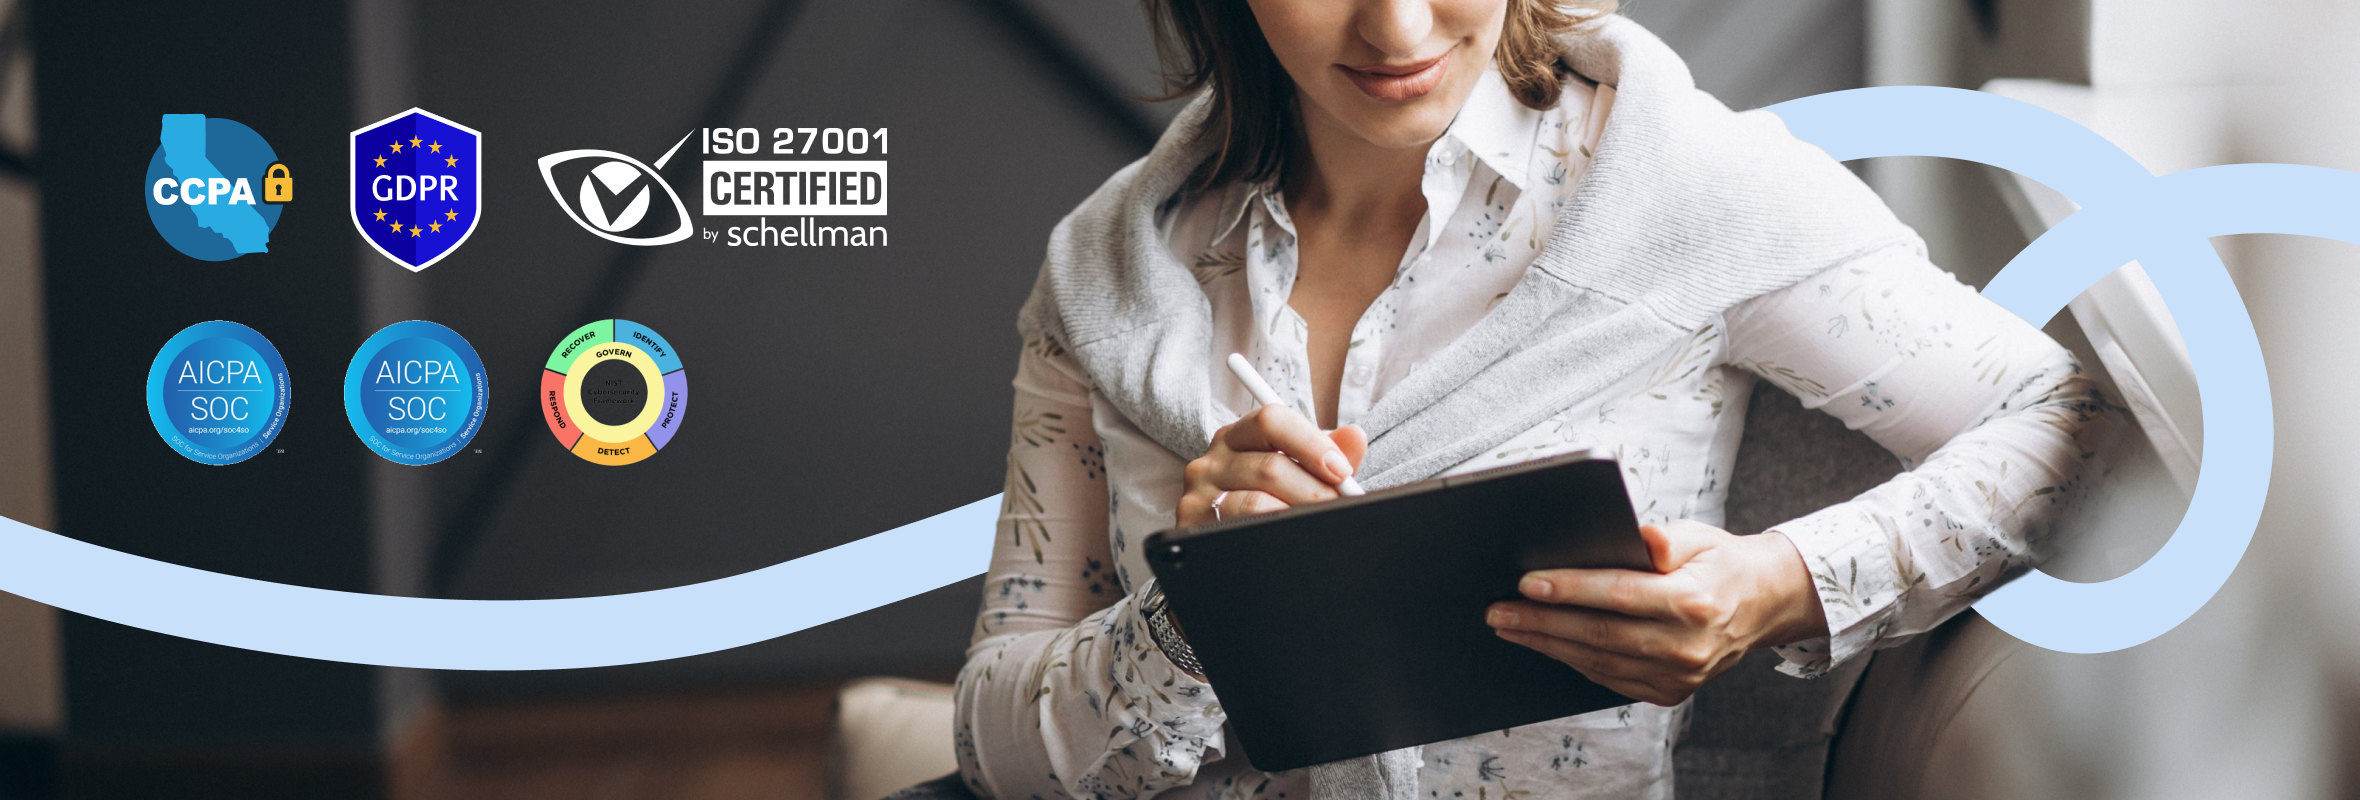
- Zertifiziert nach SOC 2 Typ 2, SOC 3 und ISO 27001, mit jährlichen unabhängigen Penetrationstests
- Der SOC-3-Bericht ist öffentlich zugänglich, sodass Sie ihn im Trust Center ohne Geheimhaltungsvereinbarung einsehen können.
- Goodnotes Teams Synchronisiert Daten in der Cloud und unterstützt SAML-SSO
- Goodnotes Enterprise speichert Daten auf Ihren Geräten und in Ihrem eigenen Speicher, die über MDM verwaltet werden
- Im Einklang mit der DSGVO und dem CCPA; die Inhalte werden nur dann zum Trainieren von „KI “-Modellen verwendet, wenn ein Nutzer ausdrücklich seine Einwilligung erteilt hat.
Die Informationen auf dieser Seite stellen eine allgemeine Zusammenfassung unserer Sicherheits- und Compliance-Maßnahmen dar und dienen ausschließlich zu Informationszwecken. Die vollständigen rechtlichen Bestimmungen zu unseren Diensten, einschließlich der Verpflichtungen hinsichtlich Datenverarbeitung und Sicherheit, finden Sie in unserem Zusatz zur Datenverarbeitung, unseren Nutzungsbedingungen und anderen offiziellen rechtlichen Vereinbarungen. Diese Seite ersetzt nicht die Lektüre unserer offiziellen rechtlichen Dokumente.
Sicherheitsfragen sollten eine gute Entscheidung nicht verzögern. Auf dieser Seite haben wir die Zertifizierungen, Audits und Richtlinien zusammengestellt, nach denen IT- und Sicherheits teams en bei der Bewertung von Goodnotes am häufigsten fragen, und erläutern, wie unsere beiden Geschäftsmodelle, Goodnotes Teams und Goodnotes Enterprise , mit Ihren Daten umgehen. Unser SOC-3-Bericht kann direkt in unserem Trust Centereingesehen werden – eine Vertraulichkeitsvereinbarung ist nicht erforderlich. Sollten Sie weitere Informationen benötigen, die hier nicht abgedeckt sind, stehen Ihnen unsere vollständigen Prüfberichte (SOC-2-Bericht, ISO-27001-Zertifikat, Penetrationstestbericht und Versicherungsbestätigung) auf Anfrage über dasselbe Trust Center zur Verfügung.
Über welche Sicherheitszertifizierungen verfügt Goodnotes ?
Goodnotes lässt sein Sicherheitsprogramm regelmäßig von einer unabhängigen dritten Stelle überprüfen. Jeder Anbieter kann behaupten, sein Produkt sei sicher; diese Zertifizierungen und Berichte belegen jedoch, dass ein unabhängiger Prüfer diese Einschätzung teilt.
- SOC 2 Typ 2: Umfasst die Kriterien für Vertrauensdienste in den Bereichen Sicherheit, Vertraulichkeit und Datenschutz. Unser aktueller Bericht deckt den Zeitraum vom 1. Juli 2025 bis zum 30. Juni 2026 ab, wurde von Schellman & Company, LLC, erstellt und enthält einen uneingeschränkten Bestätigungsvermerk. Im Gegensatz zu einem Typ-1-Bericht, der eine Momentaufnahme darstellt, prüft ein Typ-2-Bericht, ob unsere Kontrollmaßnahmen über einen längeren Zeitraum hinweg wirksam funktioniert haben, und zwar in Bereichen wie Zugriffskontrolle, Verschlüsselung, Änderungsmanagement, Lieferantenrisiken und Reaktion auf Vorfälle.
- SOC 3: Ein allgemein gültiger Bericht über denselben Prüfungszeitraum (1. Juli 2025 bis 30. Juni 2026), denselben Wirtschaftsprüfer und dieselben Trust-Services-Kriterien (Sicherheit, Vertraulichkeit und Datenschutz), ebenfalls mit einem uneingeschränkten Bestätigungsvermerk. Da ein SOC 3 für die öffentliche Verbreitung konzipiert ist, ist er der einzige unserer Prüfungsberichte, der ohne Geheimhaltungsvereinbarung (NDA) verfügbar ist – Ihr Team kann ihn noch heute in unserem Trust Center einsehen und die darin enthaltenen Schlussfolgerungen an Interessengruppen weitergeben, die nicht unter eine NDA fallen würden.
- ISO/IEC 27001:2022: Diese Zertifizierung bestätigt, dass Goodnotes ein formelles Informationssicherheits-Managementsystem (ISMS) betreibt – bestehend aus den Richtlinien, Risikobewertungen und Governance-Maßnahmen, die unseren täglichen Kontrollmechanismen zugrunde liegen. Die Zertifizierung umfasst das ISMS, das Goodnotes, SaaS-Produkte und die Funktionen von KI unterstützt, und unterliegt laufenden Überwachungsaudits.
- Unabhängige Penetrationstests: Über die kontinuierlichen internen Scans hinaus lassen wir mindestens einmal jährlich sowie vor größeren Releases unabhängige Penetrationstests durch Dritte durchführen, die anhand der OWASP Top 10 und des OWASP ASVS bewertet werden. Die vollständigen Ergebnisse sind auf Anfrage im Bericht erhältlich.
- Cyberversicherung: Die „ Goodnotes “ bietet Versicherungsschutz in den Bereichen Cyber, Berufshaftpflicht (Fehler und Unterlassungen), Betriebshaftpflicht, Produkthaftpflicht und Arbeitgeberhaftpflicht.
Der SOC-3-Bericht ist der einzige der oben genannten Berichte, der ohne Geheimhaltungsvereinbarung (NDA) verfügbar ist. Der vollständige SOC-2-Bericht, das ISO-27001-Zertifikat, der Penetrationstestbericht und die Versicherungsbestätigung sind weiterhin ausschließlich im Rahmen einer Geheimhaltungsvereinbarung (NDA) über das Trust Center erhältlich.
Was unsere jüngste Prüfung bestätigt
Da es sich bei dem SOC-3-Bericht um einen öffentlichen Bericht handelt, können wir nun direkt auf die geprüften Kontrollangaben verweisen, anstatt Sie zu bitten, uns einfach zu vertrauen. Zu den im Bericht beschriebenen Kontrollen gehören:
- Der Zugriff auf die Produktionsinfrastruktur erfordert eine Multi-Faktor-Authentifizierung über SSO, wobei der Serverzugriff über SSH unter Verwendung privater Schlüssel über eine Zero-Trust-Authentifizierungslösung erfolgt.
- Der Zugriff auf die Produktionsumgebung wird über „Infrastructure-as-Code“ bereitgestellt, wobei eine Genehmigung durch eine zweite Person erforderlich ist.
- Goodnotes Das Offboarding von Mitarbeitern erfolgt automatisch – wenn ein Mitarbeiter in unserem HR-System abgemeldet wird, wird sein internes Okta-Konto automatisch deaktiviert. (Dies ist eine interne „ Goodnotes “-Kontrolle. Die Bereitstellung und Entziehung von Benutzerzugängen für Kunden wird von Administratoren in der Admin-Konsole verwaltet; SCIM ist derzeit nicht verfügbar.)
- Im Rahmen automatisierter Datensicherungen werden täglich planmäßige Snapshots der Produktionsdaten und -systeme erstellt, und unser Plan zur Geschäftskontinuität und Notfallwiederherstellung wird jährlich getestet.
- Ohne die Zustimmung eines Kollegen wird kein Code in den „master“-Zweig übernommen; dies wird durch die Konfiguration der Versionskontrolle sichergestellt, wobei bei jedem Pull-Request automatisierte QA-Tests durchgeführt werden.
- Sicherheitsvorfälle werden dokumentiert und bis zu ihrer Klärung nachverfolgt; für jeden identifizierten Sicherheitsvorfall wird ein Nachbericht erstellt.
- Der Bericht sieht keine ergänzenden Kontrollen bei den Anwenderunternehmen vor, was bedeutet, dass der Bestätigungsvermerk nicht von Sicherheitsverpflichtungen abhängt, die Ihnen als Kunde obliegen. Die einzige aufgeführte Verantwortung des Kunden besteht darin, Ihre eigenen vertraulichen Daten zu löschen.
Die SOC-2- und SOC-3-Prüfungen decken die Kriterien Sicherheit, Vertraulichkeit und Datenschutz ab; Verfügbarkeit und Verarbeitungsintegrität fallen nicht in den Prüfungsumfang. Bei vertraglichen Verfügbarkeitszusagen wenden Sie sich bitte an Ihren Ansprechpartner bei Goodnotes .
Wie schützt „ Goodnotes “ Kundendaten?
Goodnotes wird in der „ Goodnotes “-Cloud gehostet, unserer Cloud-Infrastruktur auf Amazon Web Services (AWS), im Rahmen eines Modells der geteilten Verantwortung: AWS sorgt für die Sicherheit der zugrunde liegenden physischen Infrastruktur, während Goodnotes für die Sicherheit aller darüber liegenden Komponenten sorgt – Anwendungscode, Identitäts- und Zugriffsmanagement, Netzwerkkonfiguration sowie Kundendaten. Die Produktionssysteme sind von unseren internen Unternehmenssystemen getrennt.
Wichtige technische und organisatorische Maßnahmen im Zusammenhang mit der „ Goodnotes “-Cloud, einschließlich der in unserem öffentlich zugänglichen Datenverarbeitungsvertrag aufgeführten Maßnahmen:
- Verschlüsselung im Ruhezustand. Daten in der „ Goodnotes “-Cloud werden im Ruhezustand verschlüsselt.
- Verschlüsselung während der Übertragung. Die Daten werden während der Übertragung zwischen Ihren Geräten und der „ Goodnotes “-Cloud mithilfe von TLS verschlüsselt.
- Eingeschränkter, protokollierter Netzwerkzugriff. Der Zugriff auf das Netzwerk wird mithilfe von Teleport stark eingeschränkt und protokolliert, sodass der Administratorzugriff kontrolliert und nachverfolgbar ist.
- DDoS-Schutz. Der Datenverkehr wird mithilfe von AWS Shield vor verteilten Denial-of-Service-Angriffen geschützt.
- Erkennung von Eindringversuchen. Die Erkennung von Bedrohungen und Eindringversuchen erfolgt über unsere SIEM-Überwachung.
- Isolierung der Mandanten. Die „ Goodnotes “-Cloud ist mandantenfähig, wobei Kundendaten in einer gemeinsam genutzten Infrastruktur gespeichert werden. Der Zugriff wird durch strenge, kontobezogene Zugriffskontrollen auf Anwendungsebene geregelt, sodass der alltägliche Zugriff eines Kunden keinen Zugriff auf die Daten eines anderen Kunden ermöglicht.
Da „ Goodnotes Cloud“ auf AWS läuft, profitieren wir von der Ausfallsicherheit und hohen Verfügbarkeit einer der weltweit ausgereiftesten Cloud-Plattformen.
Wo werden Ihre Daten bei Goodnotes ,Teams und Enterprise gespeichert?
Das ist in der Regel das Erste, was ein Sicherheitsteam klären möchte, und es ist der deutlichste Unterschied zwischen den beiden Geschäftsmodellen.
Goodnotes Teams ist unser Cloud-Tarif. Da es sich um ein kontobasiertes Modell handelt, meldet sich jeder Nutzer mit seinem eigenen Goodnotes -Konto an:
- Ihre Notizbücher werden über die „ Goodnotes “-Cloud automatisch auf allen ihren Geräten synchronisiert: iPad, iPhone, Mac, Android, Windows und im Web.
- Notizbücher werden sicher in der „ Goodnotes “-Cloud gespeichert und dabei im Ruhezustand verschlüsselt.
- Goodnotes Teams eignet sich für die meisten Unternehmen, die eine schnelle, plattformübergreifende Einführung mit zentraler Verwaltung wünschen.
Goodnotes Enterprise wurde für Unternehmen entwickelt, die eine strenge Kontrolle darüber wünschen, wohin ihre Daten gelangen. Die Bereitstellung erfolgt über einen Lizenzschlüssel: direkt auf dem Gerät, mit vom Kunden kontrollierter Datenspeicherung und ohne Benutzerkonten. Alle Informationen in diesem Abschnitt beziehen sich auf dieses Lizenzschlüsselmodell:
- Die App wird durch einen Lizenzschlüssel aktiviert, der von Ihrem MDM auf die verwalteten Geräte übertragen wird – nicht über einzelne Konten.
- Es gibt weder eine „ Goodnotes “-Cloud noch ein „ Goodnotes “-Konto – daher werden niemals Notizdaten an Goodnotes gesendet.
- Die Konfiguration von Speicher und Datensicherung liegt ganz bei Ihnen. Sie können Backups auf einem von Ihnen gehosteten und verwalteten WebDAV-Server speichern, Cloud-Anbieter wie OneDrive, Google Drive, Dropbox oder iCloud zulassen, sofern Ihre Richtlinien dies erlauben, oder die Datensicherung vollständig deaktivieren – jede Option wird zentral über die Konfiguration (AppConfig) aktiviert oder deaktiviert, die Ihr MDM überträgt. Diese Steuerungsmöglichkeiten stehen bei jeder Bereitstellung eines „ Enterprise “-Lizenzschlüssels zur Verfügung.
- Um eine vollständige Isolierung zu gewährleisten, deaktiviert Ihr IT-Team in der MDM-Konfiguration die iCloud-Synchronisierung (standardmäßig aktiviert) sowie Cloud-Backup-Anbieter und führt Backups ausschließlich auf Ihrem eigenen WebDAV-Server durch. Ihre Notizen und Dokumente verbleiben somit innerhalb Ihrer eigenen Infrastruktur.
Goodnotes Enterprise ist für Bereitstellungen mit 25 oder mehr Geräten verfügbar. Für „ teams “ mit den strengsten Anforderungen ist dies derzeit die am strengsten kontrollierte Methode, um „ Goodnotes “ zu betreiben.
Unterstützt „ Goodnotes “ SAML-SSO?
Auf Goodnotes Teams melden sich Benutzer mit individuellen Konten an, die zentral über die Admin-Konsole verwaltet werden. Wir unterstützen Single Sign-On, sodass Sie Goodnotes in Ihre bestehende Identitätsinfrastruktur integrieren können:
- SAML-SSO mit den wichtigsten Identitätsanbietern, darunter Microsoft Entra ID, Google Workspace und Okta.
- OIDC -Anmeldung mit Google, Microsoft und Apple.
Über die Admin-Konsole erhalten Administratoren eine zentralisierte Kontrolle über den Benutzerzugriff, die Einarbeitung neuer Benutzer und das Ausscheiden von Benutzern, einschließlich der Domain-Verifizierung und eines CSV-Exports der Benutzerliste (mit Beitrittsdatum, Einladungsdatum und Identitätsanbieter) für Audit-Zwecke. Lesen Sie dazu unsere Anleitung zur Einrichtung von SAML-SSO.
Bei „ Goodnotes “ (Enterprise) wird der Zugriff auf Geräteebene über Ihr MDM gesteuert und nicht über einzelne Konten. Es gibt keine Benutzerkonten und keine Anmeldung, sodass identitätsbasierte Funktionen wie SSO nicht zur Anwendung kommen. Nur verwaltete Geräte, auf denen der Lizenzschlüssel installiert ist, können die App nutzen.
Unterstützt „ Goodnotes “ die MDM-Bereitstellung?
- MDM-Unterstützung. Stellen Sie „ Goodnotes “ über Microsoft Intune, Jamf Pro und andere gängige MDM-Plattformen bereit und verwalten Sie die App.
- Konfiguration. Unter Goodnotes Enterprise können Sie über Konfigurationsprofile (AppConfig), die von Ihrem MDM bereitgestellt werden, steuern, welche Funktionen aktiviert oder eingeschränkt sind.
- Microsoft Intune-App-Schutz. Unter Goodnotes Enterprise können Sie den Microsoft Intune-App-Schutz (das Intune App SDK) auf iPad und iPhone anwenden, um Kontrollmaßnahmen wie Verschlüsselung auf App-Ebene, Entsperrung per PIN oder biometrischer Authentifizierung, Einschränkungen beim Kopieren und Einfügen sowie beim Öffnen in anderen Apps, bedingten Start und selektives Löschen durchzusetzen. Verfügbar für Bereitstellungen mit 56 oder mehr Geräten.
- Plattformunterstützung. Goodnotes Teams läuft auf iPad, iPhone, Mac, Android, Windows und im Web. Goodnotes Enterprise ist nur auf iPad und iPhone (iPadOS / iOS) verfügbar.
- Netzwerkanforderungen. In streng gesicherten Netzwerken müssen Sie den Datenverkehr von Goodnotes möglicherweise auf die Whitelist setzen. Siehe „ Goodnotes “ im Netzwerk zulassen.
Ist „ Goodnotes “ DSGVO- und CCPA-konform?
Goodnotes entspricht sowohl der DSGVO als auch dem CCPA. Als Auftragsverarbeiter schließen wir mit unseren Kunden einen Zusatzvertrag zur Datenverarbeitung ab, der die Anforderungen der DSGVO widerspiegelt – einschließlich der Rechte der betroffenen Personen, der Meldepflicht bei Datenschutzverletzungen und der Nutzungsbeschränkungen –, und unsere Datenschutzpraktiken stehen im Einklang mit dem CCPA und ähnlichen Gesetzen. Weitere Informationen finden Sie in unserer Datenschutzerklärung. Unsere Rolle als Auftragsverarbeiter wird zudem unabhängig geprüft: Unsere SOC-Berichte beziehen die Datenschutzkriterien auf die Verantwortlichkeiten des Auftragsverarbeiters, während die Pflichten auf Seiten des Verantwortlichen (wie die Benachrichtigung und Einwilligung der betroffenen Personen) beim Kunden liegen.
Verwenden Sie meine Notizen oder meine Handschrift, um „ KI “ zu trainieren?
Nicht ohne Ihre Zustimmung. Goodnotes verwendet Ihre Inhalte standardmäßig nicht zum Trainieren von KI -Modellen. Wir bitten Nutzer möglicherweise um ihre Zustimmung, die von ihnen an Goodnotes KI übermittelten Inhalte zum Trainieren der KI -Modelle zu verwenden, die zur Bereitstellung dieser Funktionen genutzt werden. Inhalte werden nur dann auf diese Weise verwendet, wenn der Nutzer dem zustimmt. Feedback, das Sie in der App übermitteln, kann ebenfalls zur Verbesserung unserer Modelle verwendet werden. Unter Goodnotes Enterprise kann Ihr IT-Team die cloudbasierten KI -Funktionen zentral über Ihre MDM-Konfiguration deaktivieren. Die vollständigen Bedingungen finden Sie in Abschnitt 11.9 unserer „Goodnotes for Business“-EULA. Für die Beta-Funktionen von „ KI “ gelten unsere Ergänzenden Bedingungen und die Ergänzende Datenschutzerklärung für die Beta-Funktionen von „ KI “.
KI und Ihre Bibliothek. Goodnotes greift nicht auf Ihre Bibliothek zu, wenn Sie Funktionen von KI nutzen, einschließlich „Ask“ Goodnotes. Die Funktionen von KI verarbeiten die Inhalte, die Sie auswählen, hochladen oder über diese Funktion teilen – zum Beispiel ein Dokument, zu dem Sie eine Frage stellen –, und nicht Ihre gesamte Bibliothek.
Aufbewahrung und Löschung. Kunden können ihre eigenen Daten jederzeit löschen oder ändern und die vollständige Löschung ihres Kontos beantragen, wobei dies im Einklang mit unseren Verpflichtungen zur Datenlöschung gemäß der DPA erfolgt.
Verkauf von Daten. Wir verkaufen keine personenbezogenen Daten. Wir geben Kunden- oder Endnutzerdaten nur dann weiter, wenn dies gesetzlich vorgeschrieben ist oder an Dienstleister, die an unterzeichnete Sicherheits-, Vertraulichkeits- und Datenschutzvereinbarungen gebunden sind.
Unterauftragsverarbeiter. Wie die meisten SaaS-Anbieter greifen wir auf eine kleine Anzahl geprüfter Unterauftragsverarbeiter zurück (beispielsweise für die Cloud-Infrastruktur). Die aktuelle Liste ist in Anhang 2 unserer Datenschutzvereinbarung veröffentlicht und wird im Rahmen unterzeichneter Vereinbarungen mindestens einmal jährlich überprüft.
Wie geht „ Goodnotes “ mit Sicherheits- und Schwachstellenvorfällen um?
Goodnotes Wir führen eine kontinuierliche, automatisierte Überwachung und Erkennung von Bedrohungen in unserer gesamten Infrastruktur durch, gestützt auf einen dokumentierten Plan zur Reaktion auf Vorfälle, der die Identifizierung, Eindämmung, Behebung und Kommunikation umfasst und für jeden Vorfall einen Nachbericht vorsieht. Sollte ein bestätigter Vorfall Ihre Daten betreffen, benachrichtigen wir Sie gemäß unseren vertraglichen Verpflichtungen. Darüber hinaus führen wir kontinuierliche automatisierte Schwachstellenscans, mindestens einmal jährlich unabhängige Penetrationstests durch Dritte sowie ein fortlaufendes Bug-Bounty-Programm durch. Sie können eine Schwachstelle über unser Bug-Bounty-Programm oder unter security@goodnotes.com melden.
Welche physischen und personellen Sicherheitsmaßnahmen gibt es bei „ Goodnotes “?
Goodnotes führt Hintergrundüberprüfungen für Positionen mit Zugriff auf Kundendaten durch, verlangt die Unterzeichnung von Vertraulichkeitsvereinbarungen und wendet eine rollenbasierte Zugriffskontrolle an. Alle Mitarbeiter absolvieren bei Eintritt in das Unternehmen sowie jährlich eine Schulung zur Sensibilisierung für Sicherheitsfragen, ergänzt durch regelmäßige Phishing-Simulationen. Unternehmensgeräte werden in ein MDM-System eingebunden, das eine obligatorische Festplattenverschlüsselung, Endpunktüberwachung, Fernlöschung und regelmäßige Patches vorsieht. Der Zugriff auf Produktionssysteme folgt einem Zero-Trust-Modell mit dem Prinzip der geringsten Berechtigungen: Anträge werden formell genehmigt, jedes Zugriffsereignis wird protokolliert und überwacht, und der Zugriff wird bei Ausscheiden widerrufen. Der Quellcode unterliegt einer Versionskontrolle mit Branch-Schutz, obligatorischer Peer-Review und einem „Need-to-know“-Zugriffsprinzip.
Wo finde ich die Sicherheitsberichte und rechtlichen Dokumente von „ Goodnotes “?
Goodnotes bietet im Rahmen der Standardvertragsgestaltung einen Zusatz zur Datenverarbeitung an.
Benötigen Sie eine Vertraulichkeitsvereinbarung (NDA), um auf das Trust Center zugreifen zu können?
Das hängt davon ab, wonach Sie suchen. Die Zertifizierungen, übergeordneten Richtlinien und FAQs auf dieser Seite – unsere öffentlich zugänglichen rechtlichen Dokumente (Datenschutzerklärung, DPA, Allgemeine Geschäftsbedingungen) – sowie unser vollständiger SOC-3-Bericht sind für jeden ohne Geheimhaltungsvereinbarung (NDA) zugänglich. Dies gilt ausschließlich für den SOC-3-Bericht. Alle weiteren detaillierten Nachweise – der vollständige SOC-2-Bericht, das ISO-27001-Zertifikat, der vollständige Penetrationstestbericht und die Versicherungsbestätigung – sind in unserem Trust Center durch eine gegenseitige Vertraulichkeitsvereinbarung (NDA) geschützt, da diese Berichte spezifische Details zu Kontrollmaßnahmen und Architektur enthalten, die wir nicht frei zugänglich machen.
Häufig gestellte Fragen
Können unsere Nutzer ihre Daten geräteübergreifend synchronisieren?
Bei „ Goodnotes “ (Teams) werden die Notizbücher jedes Nutzers – da es sich um einen kontobasierten Dienst handelt – automatisch über die Goodnotes -Cloud auf iPad, iPhone, Mac, Android, Windows und im Web synchronisiert. Bei „ Goodnotes “ (Enterprise ) bleiben die Daten auf dem Gerät gespeichert und es wird keine Synchronisierung über die Goodnotes -Cloud genutzt.
Können wir unsere Daten komplett aus der Cloud heraushalten?
Ja, mit Goodnotes Enterprise , das entsprechend konfiguriert ist. Enterprise läuft direkt auf dem Gerät mit vom Kunden verwaltetem Speicher, sodass Notizen niemals in die Goodnotes -Cloud gelangen. Um zu verhindern, dass sie auch in Cloud-Speichern von Drittanbietern landen, deaktiviert Ihr IT-Team in der MDM-Konfiguration die iCloud-Synchronisierung und Cloud-Backup-Anbieter und erstellt stattdessen Backups auf einem von Ihnen gehosteten WebDAV-Server.
Könnten Sie bitte unseren Sicherheitsfragebogen (z. B. HECVAT) ausfüllen?
Ja, Goodnotes führt regelmäßig standardmäßige Sicherheitsbewertungen für Anbieter durch. Die meisten Antworten verweisen direkt auf unseren SOC-2-Bericht und unsere ISO-27001-Zertifizierung, und viele davon lassen sich nun sofort anhand unseres öffentlich zugänglichen SOC-3-Berichts überprüfen. Wenden Sie sich bitte an Ihren Ansprechpartner bei Goodnotes oder an unser Vertriebsteam.
Wie erhalten wir Ihre vollständigen Sicherheitsberichte?
GoodnotesDer SOC-3-Bericht kann sofort im Trust Center eingesehen werden – ganz ohne Vertraulichkeitsvereinbarung und ohne Genehmigungsschritt. Für den vollständigen SOC-2-Bericht, das ISO-27001-Zertifikat, den Penetrationstest-Bericht und die Versicherungsbestätigung beantragen Sie bitte den Zugriff über das Trust Center und setzen Sie sich mit unserem Team in Verbindung. Sobald wir Kontakt aufgenommen haben und eine Vertraulichkeitsvereinbarung vorliegt, gewähren wir Ihnen Zugriff auf die vollständige Dokumentation.
_
Sprechen Sie mit uns über Ihre Anforderungen
Diese Seite soll die Sicherheits- und Beschaffungsprüfungen beschleunigen und dient lediglich zu Informationszwecken; sie ersetzt weder unsere Vertragsbedingungen noch die Datenverarbeitungsvereinbarung (DPA) noch die vollständigen zugrunde liegenden Prüfberichte. Falls Ihre Frage hier nicht beantwortet wird, wenden Sie sich bitte an unser Team oder kontaktieren Sie uns über unser Trust Center.